Apache mod_http2의 요청 헤더 처리 경쟁 상태

요약
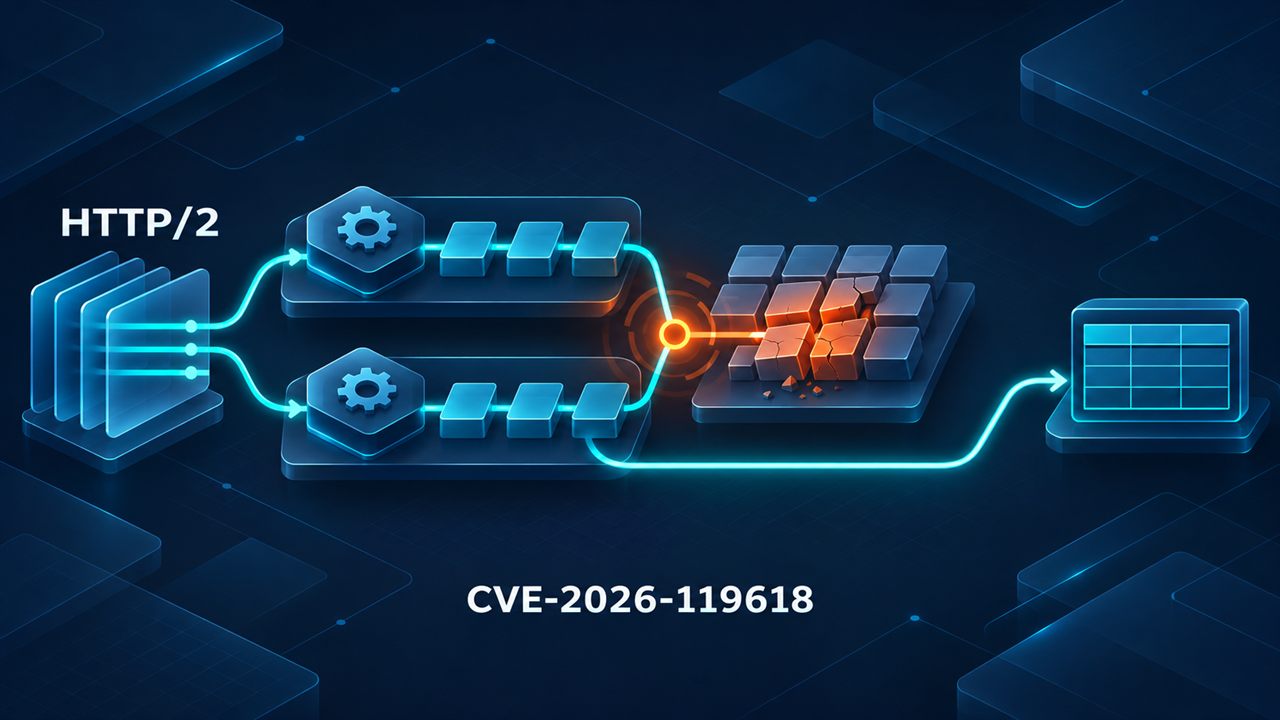
CVE-2026-119618은 Apache HTTP Server의 mod_http2가 요청 헤더를 보정하면서 공유 스트림 테이블에 쓰기를 수행해 발생하는 경쟁 상태다. 작업 스레드와 연결 스레드가 같은 메모리 할당자에 동시에 접근하면 자식 프로세스의 힙이 손상될 수 있다. Apache는 원격 코드 실행 가능성이 있는 취약점으로 분류했으며, 2026년 11월 11일 배포한 httpd 2.4.71에 수정을 반영했다.
| 항목 | 내용 |
|---|---|
| CVE | CVE-2026-119618 |
| 취약점 유형 | 공유 자원 동기화 오류에 따른 경쟁 상태, CWE-362 |
| 취약 함수 | modules/http2/h2_request.c의 assign_headers() |
| 영향 버전 | httpd 2.4.55–2.4.70, 별도 mod_h2 2.0.8–2.0.42 |
| 수정 버전 | httpd 2.4.71, 별도 mod_h2 2.0.43 |
| 접근 조건 | 인증 없이 접근 가능한 HTTP/2 처리 경로 |
| 영향 | 자식 프로세스 힙 손상, 원격 코드 실행 가능성 |
| 패치 작성일 | 2026-11-08, 커밋 메일 헤더 기준 |
코드 분석
문제는 특정 URL이 아니라 요청 헤더를 복제한 뒤 보정하는 과정에 있다.
static void assign_headers(request_rec *r, const h2_request *req,
                           int no_body, int is_connect)
{
    const char *cl;

    r->headers_in = apr_table_clone(r->pool, req->headers);
assign_headers()는 스트림 헤더 테이블을 요청 풀인 r->pool에 복제한다. 이후 작업 스레드의 헤더 변경은 이 복제본인 r->headers_in에서 수행해야 한다.
출처: CVE-2026-119618 헤더 보정 분기 분석
    /* Unless we open a byte stream via CONNECT, apply content-length guards. */
    if (!is_connect) {
        cl = apr_table_get(req->headers, "Content-Length");
        if (no_body) {
            if (!cl && apr_table_get(req->headers, "Content-Type")) {
                /* If we have a content-type, but already seen eos, no more
                 * data will come. Signal a zero content length explicitly.
                 */
                apr_table_setn(req->headers, "Content-Length", "0");
            }
        }
CONNECT가 아닌 요청에서 본문이 없고, Content-Type은 있지만 Content-Length가 없으면 Content-Length: 0을 합성한다. 취약 버전은 이 값을 요청 복제본이 아닌 req->headers에 기록한다. 테이블 확장에 메모리 할당이 필요해지면 작업 스레드가 연결 스레드와 공유하는 메모리 할당자에 접근하게 된다.
patch 분석
출처: Apache httpd assign_headers 수정 패치
@@ -350,7 +350,7 @@ static void assign_headers(request_rec *r, const h2_request *req,
                 /* If we have a content-type, but already seen eos, no more
                  * data will come. Signal a zero content length explicitly.
                  */
-                apr_table_setn(req->headers, "Content-Length", "0");
+                apr_table_setn(r->headers_in, "Content-Length", "0");
             }
         }
 #if !AP_HAS_RESPONSE_BUCKETS
패치는 조건 검사 대신 쓰기 대상을 바꾼다. 합성 헤더를 요청 풀에 속한 r->headers_in에 기록해, 헤더 보정 중 공유 스트림 테이블을 확장하는 경로를 제거한다. 요청 처리 의미는 유지하면서 작업 스레드의 메모리 접근 범위를 바로잡은 수정이다.
PoC 분석
공개 재현 분석과 HTTP/2 검증 코드는 다음 요청 조건을 사용한다.
Content-Type헤더가 있다.Content-Length헤더는 없다.- HEADERS 프레임에
END_STREAM이 설정돼 본문 없이 요청이 끝난다. - 헤더 추가로 테이블 확장과 메모리 할당이 발생한다.
재현 구성은 일반 헤더 79개에 서버가 추가하는 Host를 합쳐 테이블을 80개 항목으로 채운다. 이때 합성한 Content-Length를 추가하면 테이블 확장이 일어날 수 있다. 80이라는 수치는 해당 구현의 테이블 용량에 맞춘 값이며, 취약점의 본질은 공유 테이블에 대한 추가 쓰기가 메모리 할당으로 이어지는 데 있다.
공개 분석이 설명하는 메모리 손상 경로는 연결의 메모리 할당자에서 같은 빈 노드를 두 스레드가 가져가는 중복 소유다. 재현 저장소는 httpd 2.4.70에서 AddressSanitizer로 힙 손상을, ThreadSanitizer로 경쟁 상태를 관찰했다고 보고한다. 같은 트래픽을 적용한 2.4.71에서는 문제가 재현되지 않았다고 설명한다.
힙 손상과 코드 실행의 구분
재현 실험에서 관찰한 힙 손상은 원격 코드 실행 성공을 뜻하지 않는다. Apache가 명시한 영향은 원격 코드 실행 가능성이며, 연결 종료나 HTTP/2 오류만으로 코드 실행을 판정할 수 없다.
대응과 관측
httpd는 2.4.71 이상 또는 수정 패치를 반영한 배포판 패키지로 갱신한다. 별도로 설치한 mod_h2는 2.0.43 이상으로 갱신한다. 배포판 패키지는 버전 문자열과 보안 공지·변경 이력을 함께 대조한다.
즉시 갱신하기 어렵다면 서버와 가상호스트의 Protocols에서 h2와 h2c를 제거한다. 설정 적용과 재시작 후에는 실제 프로토콜 협상 결과로 HTTP/2 비활성화를 점검한다.
관측 대상은 본문 없이 끝나는 HTTP/2 요청 중 Content-Type은 있고 Content-Length는 없는 요청이다. 다수의 헤더와 HEADERS 프레임의 END_STREAM이 함께 나타나는지 살피고, 같은 시점의 httpd 자식 프로세스 비정상 종료와 메모리 할당 오류를 대조한다. 일반 접근 로그만으로는 프레임 플래그나 헤더 테이블 확장을 판별하기 어렵다.
앞단 프록시가 HTTP/2를 종료하고 원본 서버에는 HTTP/1.1을 전달하면 외부 요청이 원본의 취약 경로에 도달하지 않을 수 있다. 외부 검증 결과를 해석할 때는 원본 서버까지 전달되는 프로토콜과 실제 모듈·패치 상태를 함께 살핀다.
참고 자료
- Apache HTTP Server 2.4 보안 권고
- Apache httpd assign_headers 수정 패치
- CVE-2026-119618 차등 재현 및 메모리 할당자 분석
- 공개 HTTP/2 검증 코드와 요청 구성 설명