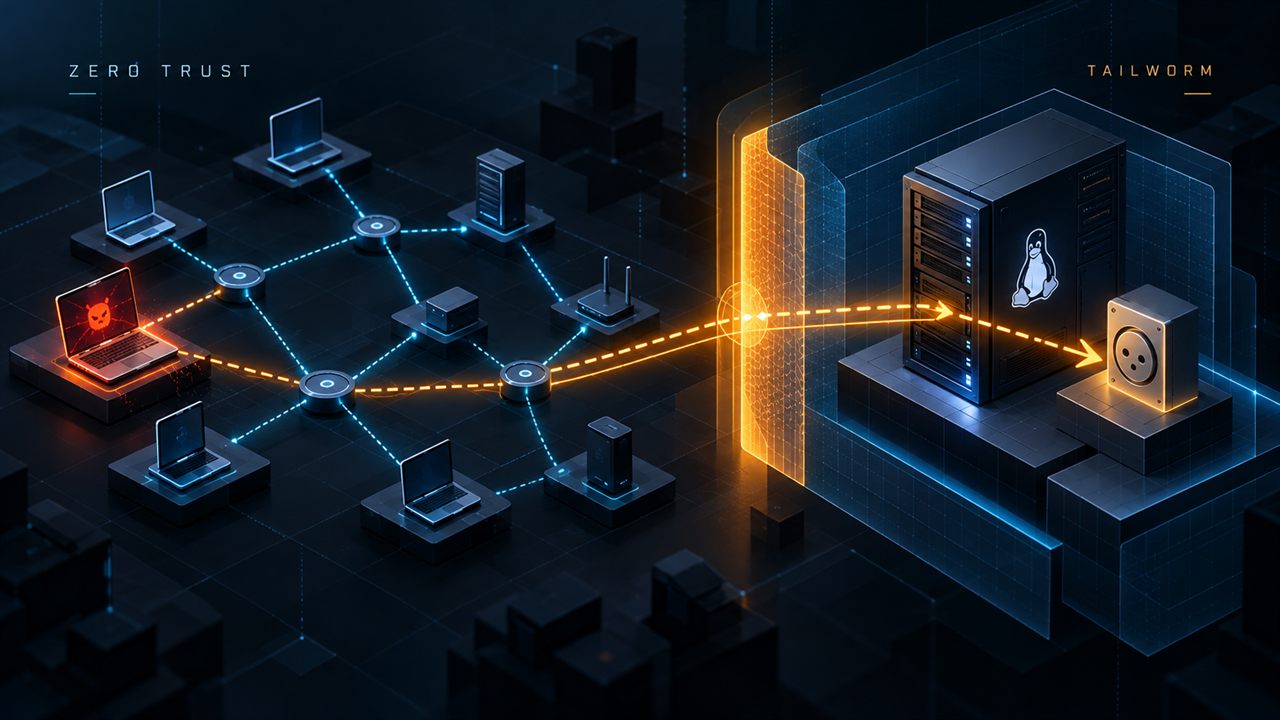
2026-10-25 공개된 Tailworm 연구는 Tailscale SSH 포트 포워딩을 통해 대상 서버의 root 권한으로 로컬 Unix socket에 접근하는 공격 경로를 제시했다. 공격자는 SSH 비밀번호나 개인 키 대신, 이미 장악한 tailnet 장치에 부여된 접근 권한을 이용한다.
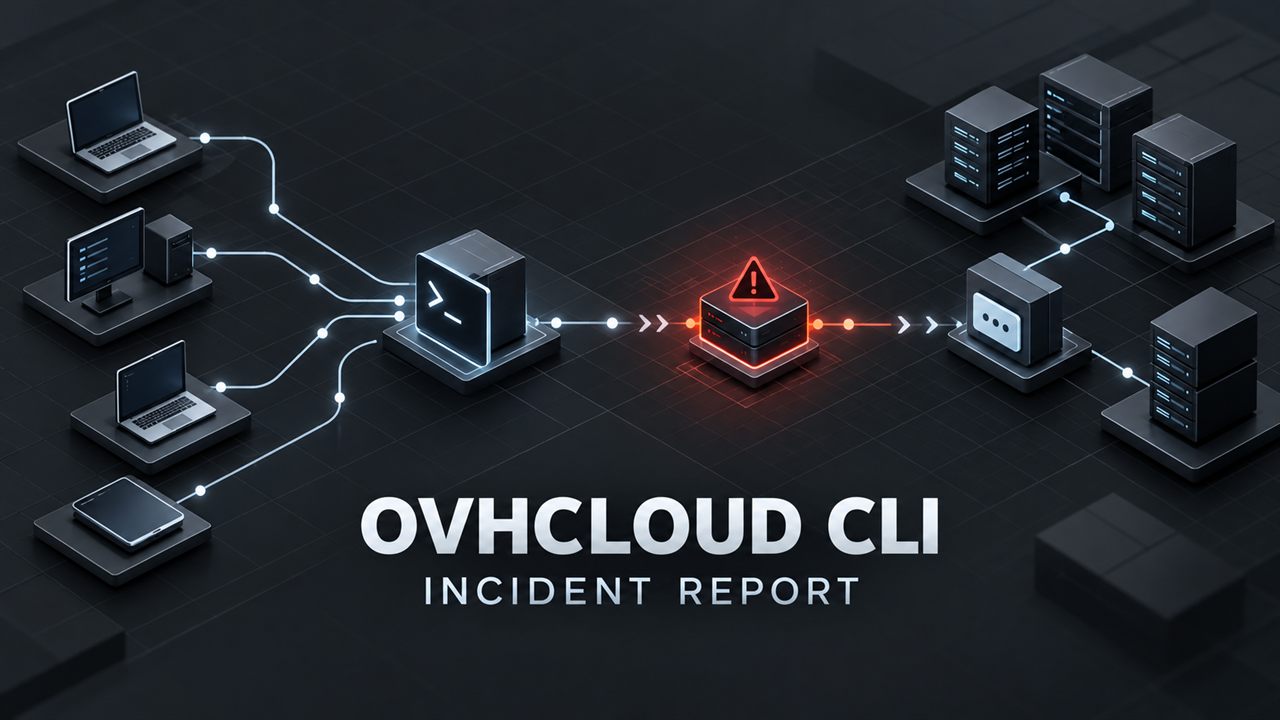
2026년 10월 19일 OVHcloud 개발자의 GitHub 계정에서 탈취된 키가 OVHcloud CLI 릴리스 자산 교체에 사용됐다. 공격자는 14:47부터 16:21까지 UTC+2 기준으로 0.11.0부터 0.15.0까지의 macOS, Linux, Windows용 실행 파일을 정보 탈취 악성 코드가 포함된 바이너리로 바꿨다.
2026-09-15 공개된 보도에 따르면 LiteSpeed Web Server Enterprise를 사용하는 공유 호스팅 환경에서 저권한 계정이 호스트의 root 권한을 획득할 수 있는 결함이 보고됐다. 공격에는 영향받는 서버의 호스팅 계정이나 그에 준하는 로컬 실행 권한이 먼저 필요한 것으로 설명된다. 외부에서 인증 없이 실행되는 pre-auth RCE로...
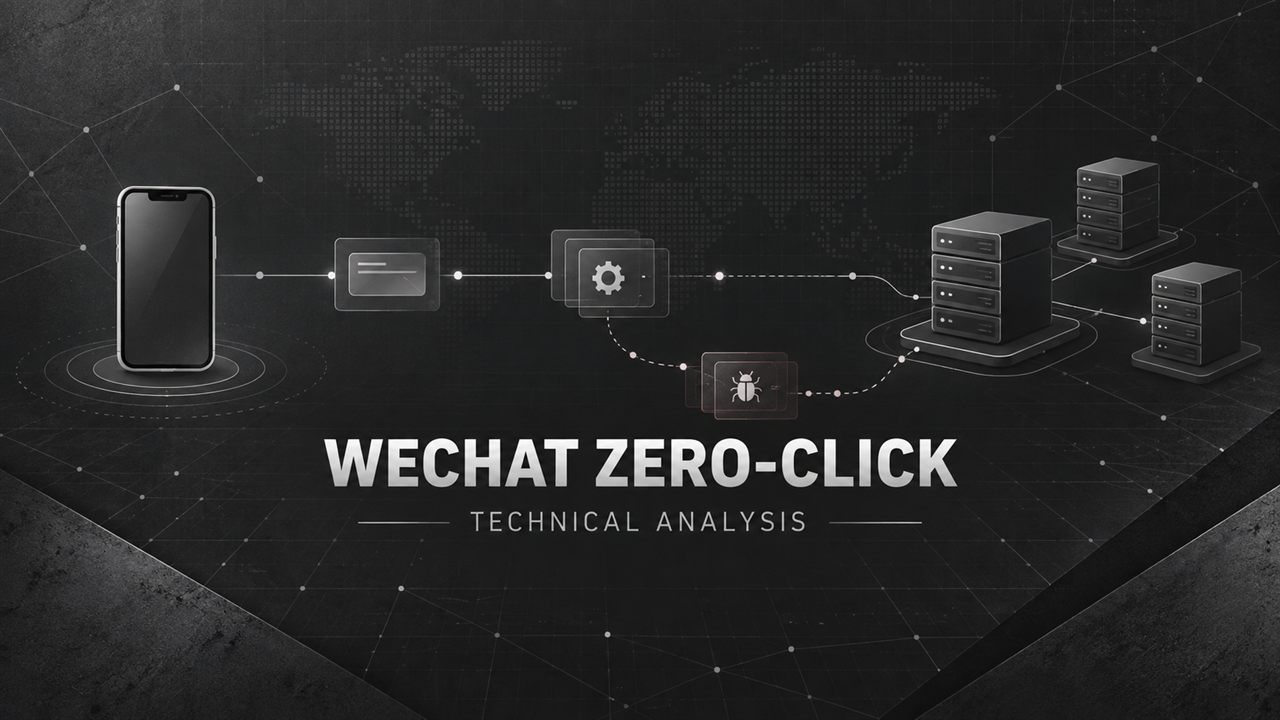
보안 연구팀 Calif는 WeChat의 수신 음성통화 처리 경로에서 memory corruption을 발견하고, 이를 Android와 iOS용 RCE exploit으로 발전시켰다고 밝혔다. 연구팀이 WeWorm으로 명명한 시연에서는 탈취한 계정이 친구에게 전화를 걸어 다음 단말의 WeChat 계정을 장악하는 방식으로 세 대의 실기기 사이를 확산했다.
비인가 ScreenConnect 클라이언트가 서로 관련 없는 Windows 호스트에서 발견됐다. 공개 분석은 클라이언트가 ScreenConnect 인스턴스에 연결된 뒤 4단계 VBScript chain을 실행하고 후속 payload를 전달하는 흐름을 worm-like activity로 분류했다.
DoFun 기반 Android 차량 헤드유닛에서 정상 시스템 앱 TWCore의 업데이트 경로를 통한 악성코드 배포가 발견됐다. 사용자가 별도 앱을 설치하는 방식이 아니라, 제조사 인프라와 통신하는 신뢰된 시스템 앱이 패키지 설치 지시를 처리하는 과정에서 감염이 시작됐다.
Windows용 Cursor에서 악성 저장소를 연 뒤 저장소에 포함된 실행 파일이 동작할 수 있는 취약점이 공개됐다. 공개 기사와 GitHub advisory는 복제한 저장소가 Windows 코드 실행으로 이어질 수 있다는 점과 식별자 GHSA-8pcm-8jpx-hv8r를 제시한다.