Cursor는 2026-11-13 외부 업체에 발급한 키 노출이 내부 SaaS 접근과 확장 배포 캐시 변조로 이어졌다고 밝혔다. 공격자는 2026-10-29 캐시에 악성 Anthropic.claude-code 2.1.312·2.1.313을 배치했다. 악성 빌드는 호스트 정보를 전송하고 SSH backdoor와 지속성 설치를 시도했다.
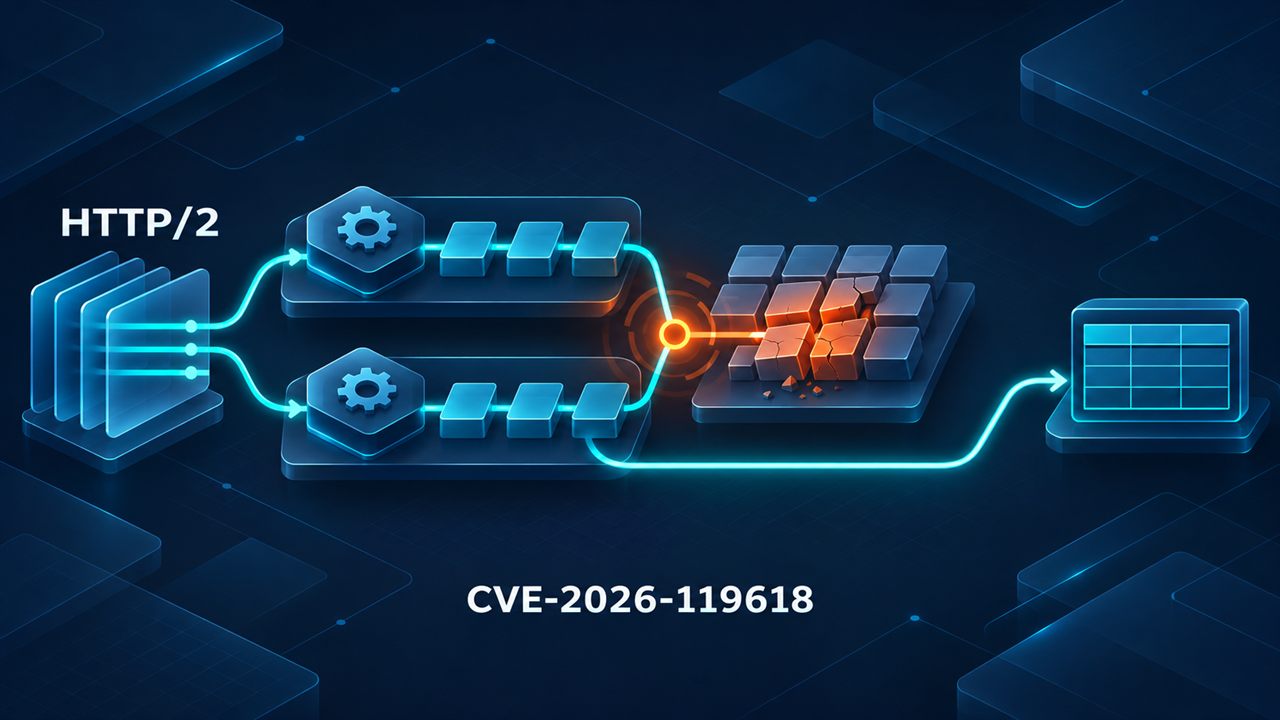
CVE-2026-119618은 Apache HTTP Server의 mod_http2가 요청 헤더를 보정하면서 공유 스트림 테이블에 쓰기를 수행해 발생하는 경쟁 상태다. 작업 스레드와 연결 스레드가 같은 메모리 할당자에 동시에 접근하면 자식 프로세스의 힙이 손상될 수 있다. Apache는 원격 코드 실행 가능성이 있는 취약점으로 분류했으며, 2026년 11월...
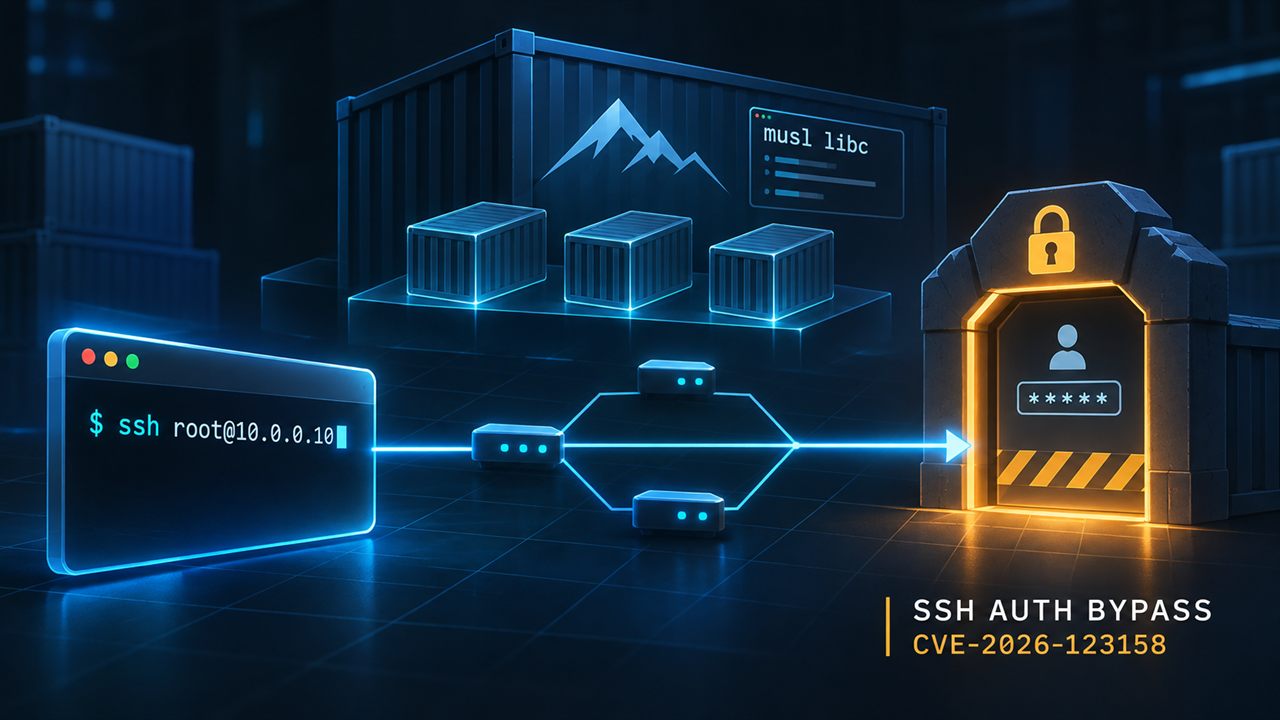
CVE-2026-123158은 musl libc 환경에서 OpenSSH의 password authentication을 우회할 수 있는 취약점이다. shadow 필드가 *인 계정과 다른 계정의 modular crypt hash가 함께 존재하고, PAM을 사용하지 않는 OpenSSH 서버에서 password authentication을 허용할 때 발생한다.
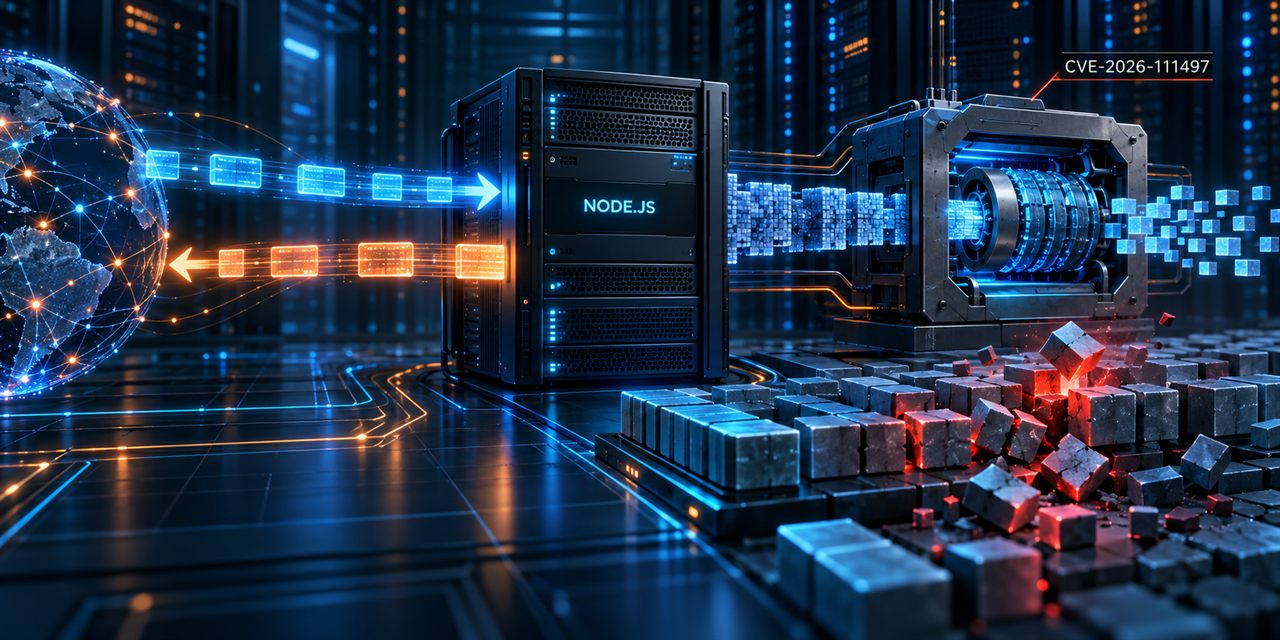
CVE-2026-111497은 Brotli 디코더가 잘못된 block switch 상태를 처리하는 과정에서 발생하는 out-of-bounds write 취약점이다. 공격자가 조작한 Brotli 스트림을 Node.js 서비스가 해제하면 프로세스 메모리 손상이나 서비스 중단으로 이어질 수 있다.
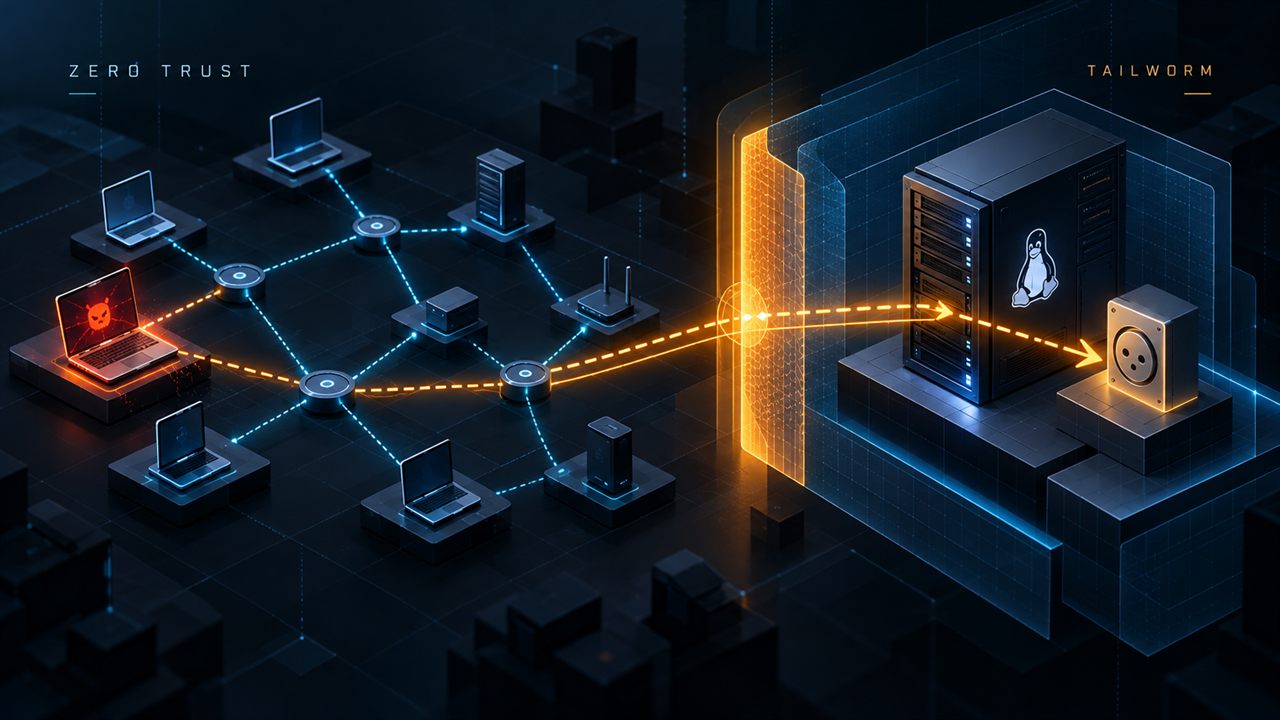
2026-10-25 공개된 Tailworm 연구는 Tailscale SSH 포트 포워딩을 통해 대상 서버의 root 권한으로 로컬 Unix socket에 접근하는 공격 경로를 제시했다. 공격자는 SSH 비밀번호나 개인 키 대신, 이미 장악한 tailnet 장치에 부여된 접근 권한을 이용한다.
2026-10-21 PHP 긴급 패치가 나왔다. 두 건 모두 CVSS 9.2다. session.upload_progress 기능이 **로그인 절차와 애플리케이션 코드보다 먼저** multipart 요청 본문을 처리하는 것이 문제의 출발점이다. 이 기능은 PHP 5.4부터 기본으로 켜져 있다. POST를 받는 PHP 주소가 하나라도 공개돼 있으면 공격자는 인...
2026년 10월 19일 OVHcloud 개발자의 GitHub 계정에서 탈취된 키가 OVHcloud CLI 릴리스 자산 교체에 사용됐다. 공격자는 14:47부터 16:21까지 UTC+2 기준으로 0.11.0부터 0.15.0까지의 macOS, Linux, Windows용 실행 파일을 정보 탈취 악성 코드가 포함된 바이너리로 바꿨다.
CVE-2026-71362는 Adobe Commerce와 Magento Open Source의 고객 세션을 다른 고객 계정에 연결할 수 있는 Incorrect Authorization 취약점이다. 인증되지 않은 원격 공격자가 기존 계정이나 관리자 권한, 사용자 개입 없이 피해 고객의 계정과 비공개 데이터에 접근할 수 있다.